NSXネットワーク仮想化とスキャンを統合する
仮想環境は非常に流動的であるため、セキュリティの点から見て管理が難しくなっています。アセットは絶えずオンラインになったりオフラインになったりしています。管理者はビジネスニーズが変わるたびに、アセットを異なるオペレーティング・システムやアプリケーションと組み合わせて再度目的を持たせています。仮想アセットを追跡することは困難です。また、仮想アセットにセキュリティポリシーを施行することはさらに困難です。
vAssetスキャン機能は、NexposeスキャンをVMware NSXネットワーク仮想化プラットフォームと統合して、この困難に対処します。この統合により、スキャン・エンジンがNSXネットワーク仮想アセットへと直接アクセスできるようになり、当該スキャン・エンジンはネットワーク内のセキュリティサービスとして登録されます。このアプローチにはいくつかの利点があります:
- 統合によりNexposeサイトが自動的に作成され、手動のサイト設定が削除されます。
- 統合により、「スキャン認証資格情報(credentials)」の必要がなくなります。NSXネットワーク内の認定セキュリティサービスとなったスキャン・エンジンを利用すると、アセットから広範なデータを収集するために追加の認証が必要ありません。
- NSX内のセキュリティ管理制御がスキャン結果を利用してセキュリティポリシーをアセットに自動的に適用しますので、IT/セキュリティチームの時間が節約されます。例えば、特定ポリシーの違反に当たる脆弱性がスキャンによりフラグ付けされた場合、適切な改善ステップが行われるまで当該アセットを隔離可能です。
注意: vAssetスキャン機能は異なる機能でありvAssetの発見からのライセンスオプションです。これは、後にスキャン可能である動的サイトの作成に関連しています。同機能に関する詳細については、アセット(資産)の動的検出を管理するをご参照ください。
NSX統合サイトでの操作
このNSX統合プロセスを通してサイトを作成する場合、そのサイト設定では以下の作業を行えません:
- アセットの編集(統合プロセスの一環として動的に追加)。
- スキャン・エンジンの変更(統合プロセスの一環として自動的に設定)。
- 割り当てスキャンテンプレートの変更(フル監査)。
- スキャン認証資格情報の追加(統合により、認証資格情報を別途提供するターゲットアセットへのアクセスが Nexpose に与えられるため不必要)。
vAsset スキャン機能の要件
vAssetスキャン機能を利用するには、以下のコンポーネントが必要です:
- ライセンス内でvAssetスキャン機能が有効化されているNexposeのインストール
- VMware ESXi 5.5.x
- VMware vCenterサーバー5.5
- VMware NSX 6.0または6.1
- 配備済みのVMwareエンドポイント
- VMwareエンドポイント・ドライバー(VM用のシンエージェント)
vAsset スキャン機能の配備ステップ
vScan機能を配備するには、以下のステップを行います:
- VMwareエンドポイントを配備する
- 仮想アプライアンス(NexposeVA)をvCenterに統合する
- VMware NSXと統合するためアプリケーションを準備する
- NSXマネージャーを利用してNexposeを登録する
- スキャン・エンジンをNSXから統合する
- セキュリティグループを作成します。
- セキュリティポリシーを作成
- Windows仮想マシンの電源をオンにする
- セキュリティグループをスキャンする
VMwareエンドポイントを配備する
- VMware vSphereウェブ・クライアントにログオンします。
- ホームメニューから、ネットワークおよびセキュリティを選択します。
- ネットワークおよびセキュリティメニューから、インストールを選択します。
- インストールペインで、サービス配備タブを選択します。緑のプラス・マーク(
 )をクリックして、その後VMwareエンドポイントのチェックボックスを選択します。次へボタンをクリックして配備を設定します。
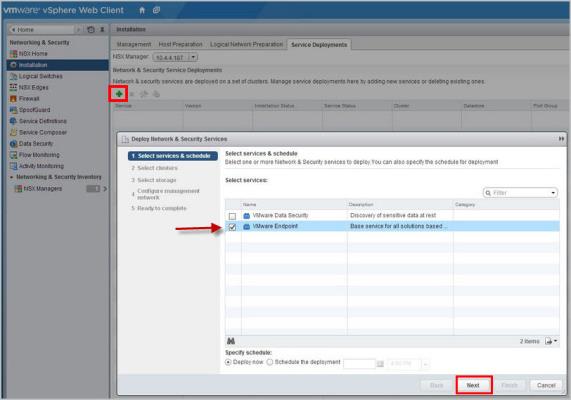
vSphereウェブ・クライアント-選択サービスおよびスケジュール・ペイン
- クラスタを選択ウィンドウで、VMwareエンドポイントを配備するデータセンターとクラスタを選択します。次へをクリックします。
- ストレージを選択ペインで、VMwareエンドポイント用のデータ・ストアを選択します。次へをクリックします。
- 管理ネットワークを設定ウィンドウで、VMwareエンドポイントのネットワークおよびIP割り当てを選択します。次へをクリックします。
- 準備完了のウィンドウで、終了をクリックします。
仮想アプライアンス(NexposeVA)をvCenterに統合する
Linuxオペレーティング・システム上で実行中の既存のNexposeインストールがある場合、このステップを省略して、直接VMware NSXと統合するためアプリケーションを準備するへと移動可能です。
- Rapid7コミュニティ(https://community.rapid7.com/docs/DOC-2595)からNexposeVA.ovaファイルをダウンロードします。
- VMware vSphereウェブ・クライアントにログオンします。
- ファイルメニューから、OVFテンプレートを配備...を選択します。
- ソースペインで参照...をクリックして、NexposeVA.ovaファイルを見つけて選択します。その後、次へをクリックします。
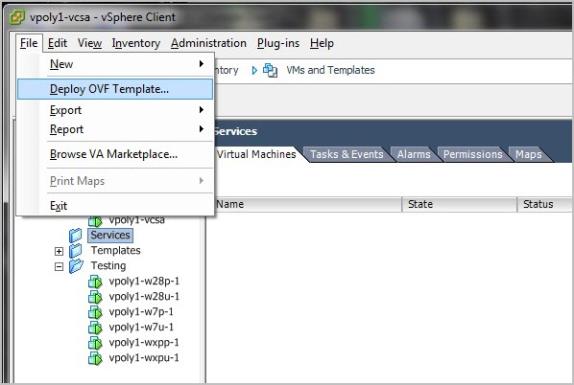
vSphereクライアント-ソース > OVF テンプレート詳細ペイン
- 名前およびロケーションペインで、名前を入力し仮想アプライアンスの目録ロケーションを選択します。その後、次へをクリックします。
- ホスト/クラスタペインで、仮想アプライアンスを配備するデータセンターを選択します。その後、次へをクリックします。
- ストレージペインで、仮想アプライアンス用のデータ・ストアを選択します。その後、次へをクリックします。
- ストレージペインで、仮想アプライアンス用のディスク形式を選択します。形式は配備するデータストアにより異なります。その後、次へをクリックします。
- ネットワークマッピングペインで、仮想アプライアンスを配備するネットワークを選択します。その後、次へをクリックします。
- 仮想アプライアンス配備に自動設定ネットワーク設定を行うDHCPを利用していない場合、プロパティペインに移動して、デフォルトのゲートウェイ・アドレス、DNSサーバー・アドレス、ネットワークインターフェース・アドレス、およびネットマスク・アドレスを入力します。その後、次へをクリックします。または、DHCPを利用している場合は、このステップを省略してください。
- 準備完了ペインで、配備後に電源をオンにするチェックボックスを選択します。その後、終了をクリックします。
注意: この時に静的IPアドレスを設定すると、将来、OVFプロパティを編集して変更なくてはなりません。
VMware NSXと統合するためアプリケーションを準備する
VMware NSXと統合するには、Nexposeに仮想アプライアンスのコピーが必要です。
Rapid7コミュニティ(https://community.rapid7.com/docs/DOC-2595)から仮想アプライアンス・スキャン・エンジンをダウンロードします。その後、LinuxとWindowsのどちらを使用してるかにより、以下の2つのステップのいずれかを行います。
Linux
- NexposeがLinuxベースのオペレーティング・システム上にインストールされている、シェルセッションにログオンします。仮想アプライアンスを使用している場合、デフォルトユーザー名およびパスワードは、どちらもnexposeです。
- セキュリティ上のベストプラクティスとして、ログオン後即座に認証資格情報(credentials)を変更してください。
- 以下のスクリプトをルートとして実行します。またはsudoを使用します:
OVF_DEST=/opt/rapid7/nexpose/nsc/webapps/console/nse/ovf
NEXPOSEVASE_SRC='http://download2.rapid7.com/download/NeXpose-v4/NexposeVASE.ova'
mkdir -p $OVF_DEST
wget -P /tmp $NEXPOSEVASE_SRC
tar -xvf /tmp/NexposeVASE.ova -C /tmp
mv /tmp/NexposeVASE_OVF10.ovf $OVF_DEST/NexposeVASE.ovf
mv /tmp/system.vmdk $OVF_DEST/system.vmdk
chmod 644 $OVF_DEST/*
rm -f /tmp/NexposeVASE*
# TEMPORARY FIX - Hard-code private IP address in OVF file
sed -i 's/ <Property ovf:key="ip1" ovf:userConfigurable="true" ovf:type="string">/ <Property ovf:key="ip1" ovf:userConfigurable="true" ovf:type="string" ovf:value="169.254.1.100">/g' ${OVF_DEST}/NexposeVASE.ovf
sed -i 's/ <Property ovf:key="netmask1" ovf:userConfigurable="true" ovf:type="string">/ <Property ovf:key="netmask1" ovf:userConfigurable="true" ovf:type="string" ovf:value="255.255.255.0">/g' ${OVF_DEST}/NexposeVASE.ovf
スクリプト内のOVF_DESTは、Nexposeがデフォルトのロケーション(/opt/rapid7/nexpose)にインストールされたと仮定します。NexposeVAを使用していない場合、Nexposeインストールパスを適宜変更してください。
Windows
Windows環境である場合、以下のステップを行います:
- Nexposeセキュリティ・コンソールがインストールされているWindowsコンピュータにログオンします。
- http://download2.rapid7.com/download/NeXpose-v4/NexposeVASE.ovaで、Nexpose仮想アプライアンス・スキャン・エンジン(NexposeVASE)をダウンロードします。
- 7-Zipをまだインストールしていない場合、http://www.7-zip.org/download.htmlでダウンロードしてインストールしてください。
- NexposeVASE.ovaファイルを7-Zipを利用して解凍します。
- ファイル名NexposeVASE_OVF10.ovfをNexposeVASE.ovfへと変えます。
- NexposeVASE_OVF10.mfファイルを削除します。
- C:\Program Files\[nexpose_installation_directory]\nsc\webapps\console内で、nse/ovf foldersを作成します。
- NexposeVASE.ovfおよびsystem.vmdkファイルを、C:\Program Files\[nexpose_installation_directory]\webapps\console\nse\ovfへと移動します。
- テキスト編集アプリケーション内で、NexposeVASE.ovfファイルを開きます。
- 当該ファイルで、ovf:value propertyをip1 keyへと追加し、値を169.254.1.100に設定します。
<Property ovf:key="ip1" ovf:userConfigurable="true" ovf:type="string" ovf:value="169.254.1.100">
- ovf:valueプロパティをnetmask1 keyへと追加し、値を「255.255.255.0」に設定します。
<Property ovf:key="netmask1" ovf:userConfigurable="true" ovf:type="string" ovf:value="255.255.255.0">
- 保存してファイルを閉じます。
- Nexpose に仮想スキャン機能のライセンスがあるか確認します:
- Nexposeセキュリティ・コンソールの管理タブをクリックします。
- グローバルおよびコンソール設定の下の管理ページで、コンソールの管理リンクを選択します。
- セキュリティ・コンソール設定パネルで、ライセンスを選択します。
- ライセンスページで、ライセンスサポート対象機能のリストを見ます。当該仮想スキャンに、緑のチェックマークがついています。
- 以下の URL をお使いのブラウザにタイプして、NexposeVASE.ovfファイルがセキュリティ・コンソールからアクセス可能であることを確認します:
https://[Security_Console_IP_address]:3780/nse/ovf/NexposeVASE.ovf.
NSXマネージャーを利用してNexposeを登録する
Nexposeは、仮想環境に配備する前にVMware NSXを利用して登録しなければなりません。
- Nexpose セキュリティ・コンソール
にログオンします。 例:https://[IP_address_of_Virtual_Appliance]:3780
デフォルトのユーザー名nxadmin、デフォルトのパスワードはnxpasswordです。
- セキュリティ上のベストプラクティスとして、ログオン後即座にデフォルトの認証資格情報(credentials)を変更してください。上記を行うには、管理アイコンをクリックします。管理ページで、ユーザーの横の管理リンクをクリックします。ユーザーページで、デフォルトのアカウントを新しい固有の認証資格情報(Credentials)で編集し、保存をクリックします。
- 管理ページで、NSXマネージャーの横の作成リンクをクリックして、NexposeとNSXマネージャーとの間の接続を作成します。
- NSX接続マネージャーパネルの一般ページで、接続名、NSXマネージャーサーバーの完全修飾ドメイン名、およびポート番号を入力します。NSXマネージャーのデフォルトのポートは443です。
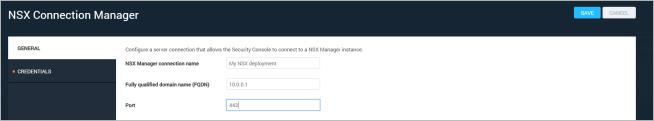
NexposeNSX接続マネージャーパネル:一般ページ
- NSX接続マネージャーパネルの認証資格情報(credentials)ページで、NSXマネージャーと接続するときに使用するNexposeの認証資格情報(credentials)を入力します。
注意: これらの認証資格情報(credentials)は事前にNSX上で作成しておく必要があります。またユーザーは、NSXエンタープライズ管理者ロールを有していなければなりません。
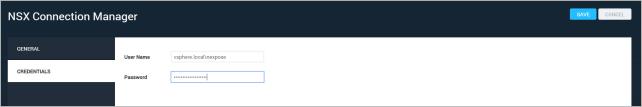
NexposeNSX接続マネージャーパネル:認証資格情報(credentials)ページ
スキャン・エンジンをNSXから統合する
この統合により、スキャン・エンジンはNSX内のセキュリティサービスとして実行されるようになります。また、Nexpose内に自動的にサイトが作成されます。
- VMware vSphereウェブ・クライアントにログオンします。
- ホームメニューから、ネットワークおよびセキュリティを選択します。
- ネットワークおよびセキュリティメニューから、インストールを選択します。
- インストールメニューから、サービス配備を選択します。
- インストールペインで緑のプラス・マーク()をクリックして、その後Rapid7 Nexposeスキャン・エンジンのチェックボックスを選択します。次へボタンをクリックして配備を設定します。
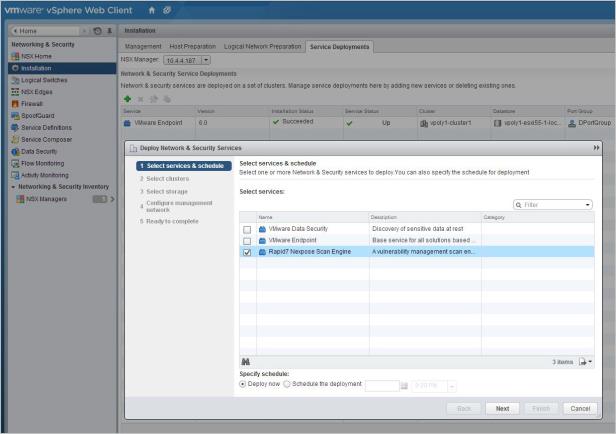
NSX内でスキャン・エンジン設定を設定する
- Rapid7 Nexposeスキャン・エンジンを配備するクラスタを選択します。
注意: 選択したクラスタ内の各ホストに1つのスキャン・エンジンが配備されます。
- お客様の環境設定に従って配備を設定してください。その後、終了をクリックします。
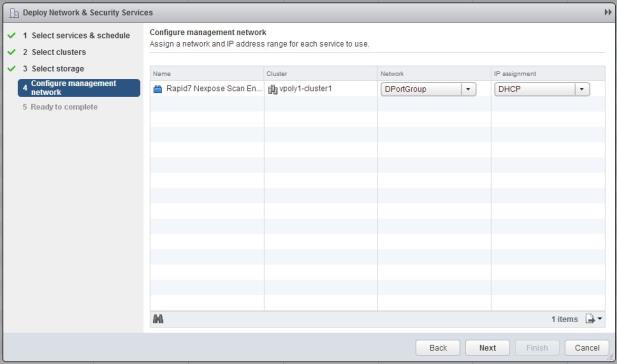
NSX内でスキャン・エンジン設定を設定する
注意: スキャン・エンジンの初期化中に、サービスステータスに警告が表示されます。
セキュリティグループを作成します。
この手順では、Nexposeがスキャンを行う仮想マシンのグループを作成します。このグループに以下の手順で、セキュリティポリシーを適用します。
- vSphereウェブ・クライアントのホームメニューで、ネットワークおよびセキュリティを選択します。
- vSphereウェブ・クライアントのネットワークおよびセキュリティメニューから、サービスコンポーザーを選択します。
- サービスコンポーザーペインで、新規セキュリテグループをクリックします。
- セキュリティグループを作成します。ダイナミック検索を選択するを使用、または個別の仮想マシン名を入力します。
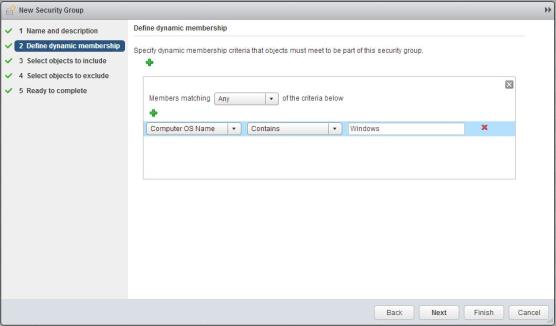
NSX内でセキュリティグループを作成する
セキュリティポリシーを作成
この新規ポリシーは、スキャン・エンジンをセキュリティグループのエンドポイントサービスとして適用します。
- セキュリティグループを作成したらクリックして選択し、ポリシーを適用をクリックします。その後、新規セキュリティポリシー...リンクをクリックします。
- Rapid7 Nexposeスキャン・エンジンエンドポイントサービスの新規セキュリティポリシーを作成し、以下の設定を選択します:
- アクション:適用
- サービスタイプ:脆弱性管理
- サービス名:Rapid7 Nexposeスキャン・エンジン
- サービス設定:デフォルト
- 状態:有効
- 施行:はい
- OKをクリックします。
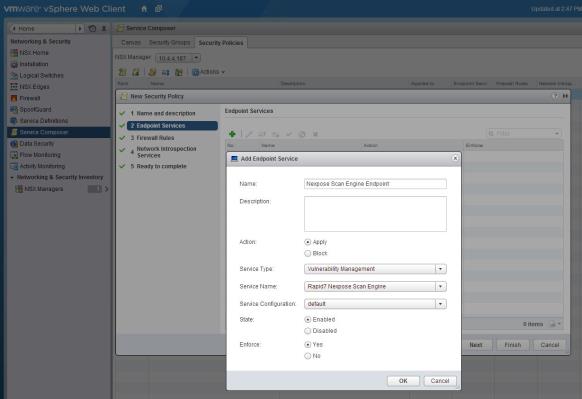
NSX内でセキュリティポリシーを作成する
Windows仮想マシンの電源をオンにする
このマシンは、統合が正しく動作していることを確認するためのスキャンターゲットとして機能します。
- VMware Toolsバージョン9.4.0以降がインストールされているWindows仮想マシンの電源をオンにします。
セキュリティグループをスキャンする
ポリシーのルールは、スキャン結果に基づきセキュリティグループ内で施行されます。
- Nexposeセキュリティ・コンソールにログオンします。
- サイトリスト表で、NSXからスキャン・エンジンを配備したときに自動作成されたサイトを見つけます。
- スキャンアイコンをクリックします。
スキャンのモニタリングに関する情報については、手動スキャンを実行するをご参照ください。